Zuletzt aktualisiert: 29. September 2026
Auf eine Blick:
Eine KI-Richtlinie ist ein internes Regelwerk, das den Einsatz von KI-Systemen im Unternehmen strukturiert und die Anforderungen der EU-KI-Verordnung (AI Act) im Alltag umsetzt. Sie legt fest, wer im Betrieb was entscheidet, welche KI-Anwendungen erlaubt sind und wie Risiken, Datenschutz und Dokumentation gehandhabt werden. Ehrlich gesagt: Ohne eine solche KI Richtlinie tappen viele Firmen im Dunkeln und begeben sich rechtlich auf ein gefährliches Parkett, sobald Mitarbeitende auf eigene Faust ChatGPT, Copilot oder andere KI-Tools nutzen.
Die wichtigsten Kernaussagen
Eine KI-Richtlinie ergänzt den EU AI Act, sie ersetzt keine gesetzliche Pflicht, sondern setzt diese praktisch um.
Der AI Act gilt für nahezu alle Unternehmen in der EU, unabhängig von Größe oder Branche.
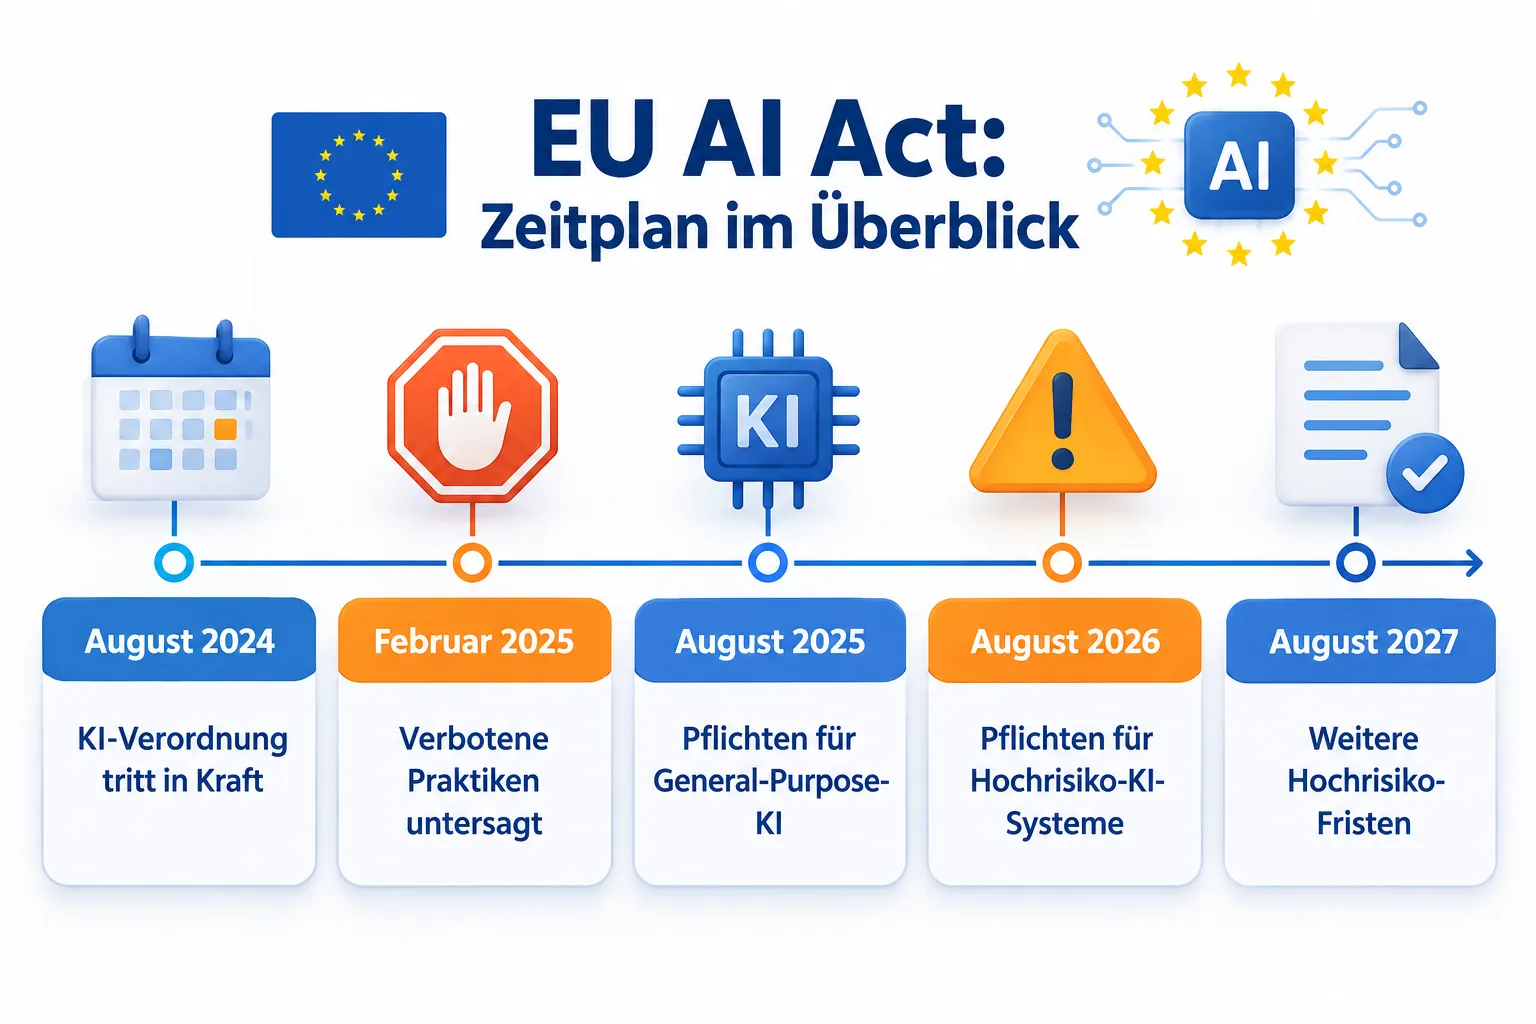
Zentrale Fristen: 1. August 2024 (Inkrafttreten), Februar 2025 (Verbote), August 2025 (GPAI-Pflichten), August 2026 (Hochrisiko-Pflichten).
Bei Verstößen drohen Bußgelder bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes.
Auch kleine Unternehmen, Vereine und Freiberufler sollten mindestens eine einfache KI-Richtlinie haben.
Verantwortlich ist in der Regel die Geschäftsführung, unterstützt durch Datenschutzbeauftragte oder ein KI-Kompetenzteam.
Kostenlose Vorlagen von IHK und GDD helfen beim Einstieg, ersetzen aber keine individuelle Anpassung.
Was ist eine KI-Richtlinie und warum ist sie wichtig?
Eine KI-Richtlinie ist ein unternehmensinternes Dokument, das regelt, wie KI-Systeme im Betrieb eingesetzt werden dürfen. Sie übersetzt die abstrakten Vorgaben der EU-KI-Verordnung in konkrete Handlungsanweisungen für Mitarbeitende.
Ohne klare Regeln entsteht schnell ein Wildwuchs: Der eine tippt Kundendaten in ein öffentliches Chat-Tool, die andere nutzt eine KI zur Vorauswahl von Bewerbungen, ohne dass jemand die rechtlichen Folgen geprüft hat. Genau das will eine KI-Richtlinie verhindern.
Die Richtlinie definiert typischerweise:
Wer im Unternehmen KI-Tools freigeben darf
Welche Daten in KI-Systeme eingegeben werden dürfen
Wie Risiken von KI-Anwendungen bewertet werden
Welche Dokumentations- und Kontrollpflichten bestehen
Wichtig zu verstehen: Der AI Act selbst ist ein Gesetz, die KI-Richtlinie ist die betriebliche Umsetzung davon. Man könnte sie mit einer Hausordnung vergleichen, die die Straßenverkehrsordnung für das eigene Grundstück konkretisiert.
KI-Richtlinie vs. Datenschutzrichtlinie: Was ist der Unterschied?
Eine KI-Richtlinie regelt den Einsatz von KI-Systemen, eine Datenschutzrichtlinie regelt den Umgang mit personenbezogenen Daten. Beide Dokumente überlappen sich häufig, weil viele KI-Anwendungen personenbezogene Daten verarbeiten, sind aber rechtlich unterschiedlich verankert.
Die Datenschutzrichtlinie basiert auf der DSGVO. Die KI-Richtlinie basiert auf dem EU AI Act, ergänzt aber häufig arbeitsrechtliche, urheberrechtliche und ethische Aspekte, die über den reinen Datenschutz hinausgehen.
KriteriumKI-RichtlinieDatenschutzrichtlinieRechtsgrundlageEU AI Act (Verordnung (EU) 2024/1689)DSGVOFokusEinsatz und Risiken von KI-SystemenVerarbeitung personenbezogener DatenTypische InhalteFreigabeprozesse, Risikoklassen, Human-in-the-LoopRechtsgrundlagen, Löschfristen, BetroffenenrechteZuständigkeitGeschäftsführung, KI-VerantwortlicheDatenschutzbeauftragterBeispiel-AnwendungFreigabe eines KI-Recruiting-ToolsLöschkonzept für Bewerberdaten
Für Unternehmen, die bereits eine Datenschutzrichtlinie haben, lohnt sich der Blick in die GDD-Musterrichtlinie zum Einsatz von Künstlicher Intelligenz. Sie zeigt, wie sich beide Regelwerke sinnvoll ergänzen, ohne sich zu wiederholen.
Warum brauchen Unternehmen eine KI-Richtlinie?
Eine KI-Richtlinie schafft Klarheit, wo bislang Unsicherheit herrscht. Sie hilft Firmen, Compliance-Pflichten aus dem AI Act zu erfüllen und gleichzeitig praktische Fragen im Arbeitsalltag zu beantworten, etwa welche KI-Tools erlaubt sind.
Drei Gründe sprechen besonders dafür:
Rechtssicherheit: Der AI Act gilt unmittelbar in allen EU-Mitgliedstaaten, eine Richtlinie zeigt, dass das Unternehmen sich aktiv mit den Pflichten auseinandersetzt.
Weniger Chaos im Alltag: Mitarbeitende wissen, was erlaubt ist und was nicht, statt jede KI-Frage einzeln klären zu müssen.
Vertrauen bei Kunden und Partnern: Wer nachweisen kann, dass KI verantwortungsvoll eingesetzt wird, hat im B2B-Geschäft oft die Nase vorn.
Die IHK Schwaben weist zudem darauf hin, dass eine Richtlinie auch arbeitsrechtliche Streitigkeiten vermeiden hilft, etwa wenn unklar ist, ob Mitarbeitende KI-Tools privat oder betrieblich nutzen dürfen.
Für wen gilt die KI-Richtlinie? Welche Unternehmen müssen mitziehen?
Der EU AI Act gilt grundsätzlich für alle Unternehmen, die KI-Systeme in der EU anbieten, betreiben oder nutzen, unabhängig von Größe oder Branche. Das betrifft also nicht nur Konzerne, sondern auch KMU, Vereine, Freiberufler und Onlineshops.
Es gibt aber gestufte Pflichten je nach Risiko:
Anbieter von KI-Systemen (z. B. Softwarehersteller) tragen die meisten Pflichten.
Betreiber (Deployer), also Firmen, die fertige KI-Tools nutzen, haben geringere, aber dennoch relevante Pflichten wie Transparenz und menschliche Aufsicht.
Nutzer einfacher KI-Anwendungen (z. B. ein Chatbot auf der Website) müssen vor allem Transparenzpflichten beachten.
Wähle die passende Herangehensweise so: Wenn dein Unternehmen KI nur für interne Zwecke wie Texterstellung oder Übersetzung einsetzt, reicht meist eine schlanke Richtlinie mit klaren Nutzungsregeln. Setzt du KI für Personalentscheidungen, Kreditvergabe oder medizinische Diagnosen ein, brauchst du deutlich mehr Dokumentation und Kontrolle.
Brauchen auch kleine Unternehmen und Vereine eine KI-Richtlinie?
Klares Ja. Auch kleine Betriebe, Vereine, Tafeln und NGOs sollten eine KI-Richtlinie haben, sobald KI-Tools im Arbeitsalltag genutzt werden, selbst wenn es nur ChatGPT für E-Mails ist.
Der Grund ist einfach: Der AI Act unterscheidet nicht nach Unternehmensgröße bei den grundsätzlichen Pflichten, sondern nach Risikoklasse der Anwendung. Ein kleiner Verein, der ein KI-Tool zur Spendenverwaltung nutzt, unterliegt denselben Transparenzpflichten wie ein Großkonzern, wenn das Tool ähnliche Risiken birgt.
Praktisch heißt das für kleine Organisationen:
Eine ein- bis zweiseitige Richtlinie reicht oft völlig aus.
Wichtig ist vor allem: klare Regeln, welche Daten in KI-Tools eingegeben werden dürfen.
Kostenlose Vorlagen von der IHK oder dem Digitalzentrum Berlin sind ein guter Startpunkt.
Ein häufiger Irrglaube: „Wir sind zu klein, das betrifft uns nicht.“ Das stimmt so nicht. Wer personenbezogene Daten verarbeitet oder KI in kritischen Bereichen wie Personalauswahl nutzt, muss handeln, auch als Kleinbetrieb.
Wann tritt der EU AI Act in Kraft? Zeitplan im Überblick
Der EU AI Act gilt seit dem 1. August 2024, seine Pflichten treten aber gestaffelt in Kraft. Wer sich vorbereiten will, sollte die einzelnen Fristen kennen, da sich der Umsetzungsdruck über mehrere Jahre verteilt.
Die wichtigsten Etappen laut offizieller EU-Kommission:
1. August 2024: Die Verordnung tritt formal in Kraft.
2. Februar 2025: Verbotene KI-Praktiken (z. B. Social Scoring, manipulative KI) sind untersagt.
2. August 2025: Pflichten für General-Purpose-KI-Modelle (GPAI) gelten, ebenso die Governance-Strukturen der Mitgliedstaaten.
2. August 2026: Die meisten Pflichten für Hochrisiko-KI-Systeme (Anhang III) treten in Kraft, ebenso Transparenzpflichten für KI-generierte Inhalte.
2. August 2027: Weitere Pflichten für Hochrisiko-Systeme nach Anhang I greifen.
Für deutsche Unternehmen bedeutet das laut Kanzlei Wulf, dass spätestens 2026 der Handlungsdruck deutlich steigt, weil dann die Hochrisiko-Pflichten scharf gestellt werden. Wer jetzt schon eine Richtlinie hat, tut sich später leichter.
Was zählt als Hochrisiko-KI-System?
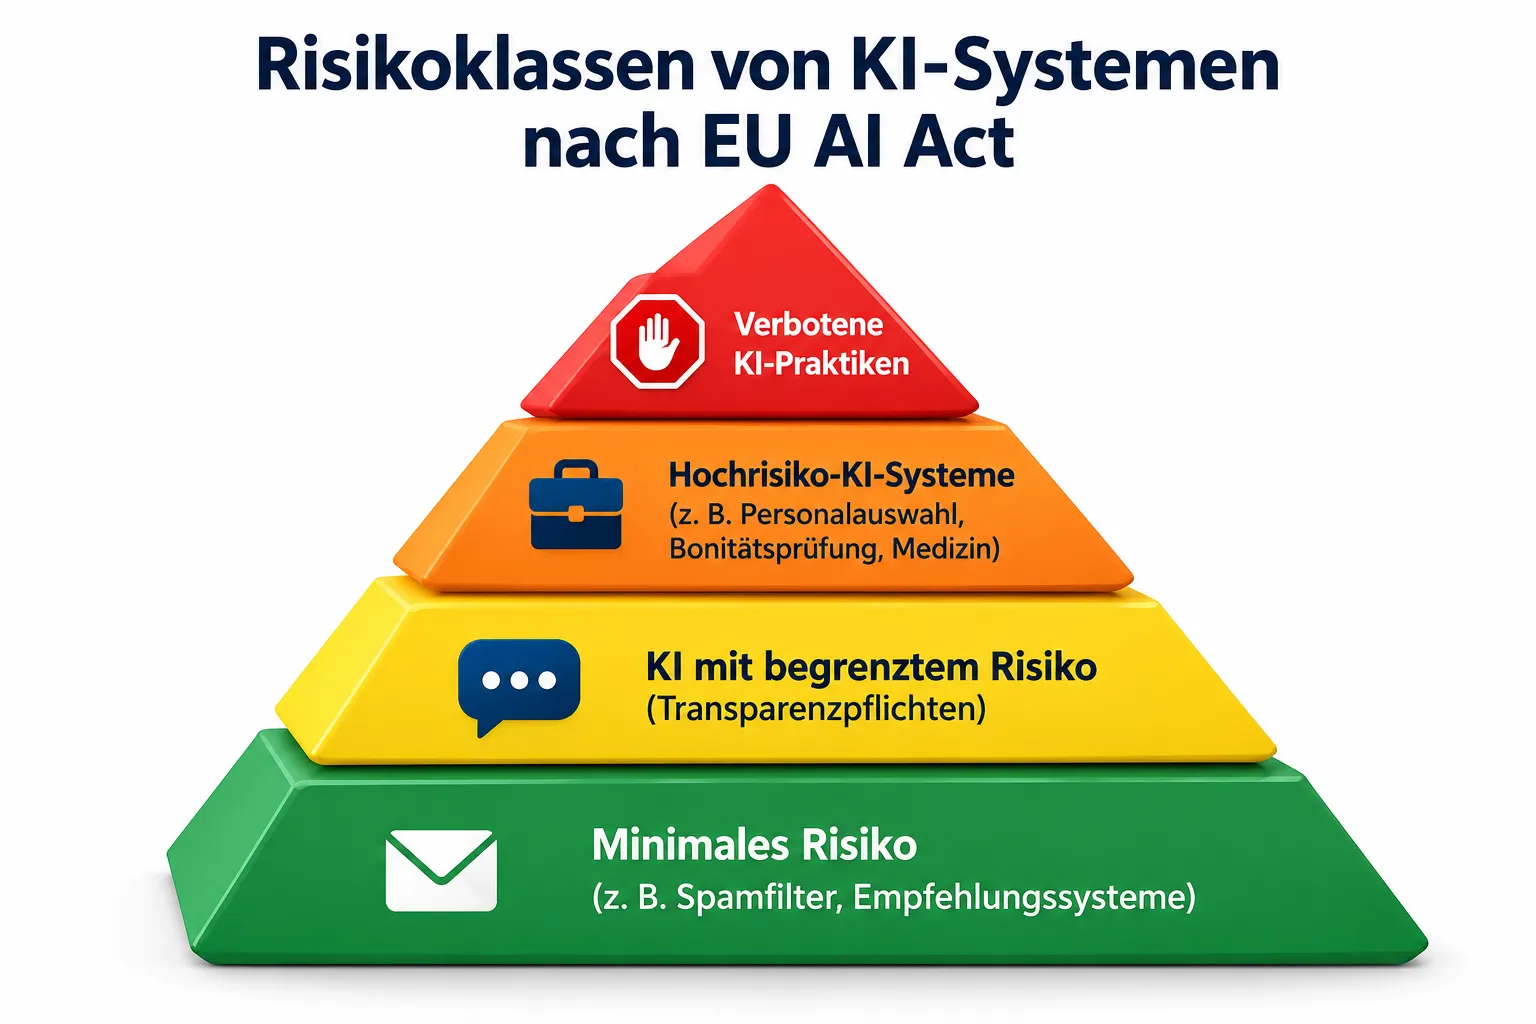
Hochrisiko-KI-Systeme sind Anwendungen, die erhebliche Auswirkungen auf Gesundheit, Sicherheit oder Grundrechte von Menschen haben können. Der AI Act listet konkrete Bereiche in Anhang III auf, in denen KI-Systeme automatisch als hochriskant gelten.
Typische Beispiele:
KI in der Personalauswahl (Vorauswahl von Bewerbungen, Bewertung von Bewerbern)
KI in der Kreditwürdigkeitsprüfung oder Versicherungstarifierung
KI in medizinischen Diagnosegeräten
KI zur biometrischen Identifikation
KI im Bildungsbereich (z. B. automatische Bewertung von Prüfungen)
KI in kritischer Infrastruktur (Wasser, Energie, Verkehr)
Für Hochrisiko-Systeme gelten strengere Pflichten: Risikomanagementsystem, Datenqualitätsprüfung, technische Dokumentation, menschliche Aufsicht und Registrierung in einer EU-Datenbank. Die IHK Köln empfiehlt, frühzeitig zu prüfen, ob eigene KI-Anwendungen in diese Kategorie fallen, weil die Vorbereitungszeit oft unterschätzt wird.
Faustregel: Wenn eine KI-Entscheidung direkten Einfluss auf Jobchancen, Geldzugang oder Gesundheit einer Person hat, solltest du von Hochrisiko ausgehen und die Anforderungen prüfen.
Wer ist im Unternehmen für die KI-Richtlinie verantwortlich?
Die Verantwortung für die KI-Richtlinie liegt letztlich bei der Geschäftsführung, operativ wird sie meist von einem KI-Verantwortlichen oder einem kleinen Kompetenzteam getragen. In größeren Firmen übernimmt oft der Datenschutzbeauftragte eine unterstützende Rolle, weil sich viele Themen überschneiden.
Bewährt hat sich folgende Aufteilung:
Geschäftsführung: trägt die Gesamtverantwortung, gibt die Richtlinie formal frei
KI-Verantwortlicher oder AI Officer: koordiniert Umsetzung, Schulungen, Freigabeprozesse
Datenschutzbeauftragter: prüft Überschneidungen mit DSGVO
IT-Abteilung: bewertet technische Sicherheit neuer KI-Tools
Fachabteilungen: melden konkrete Anwendungsfälle und Bedarfe
In kleinen Firmen übernimmt oft eine Person mehrere dieser Rollen gleichzeitig, das ist völlig normal und auch für Nichtjuristen machbar, wenn die Richtlinie klar strukturiert ist.
Was gehört in eine KI-Richtlinie? Die Compliance-Checkliste
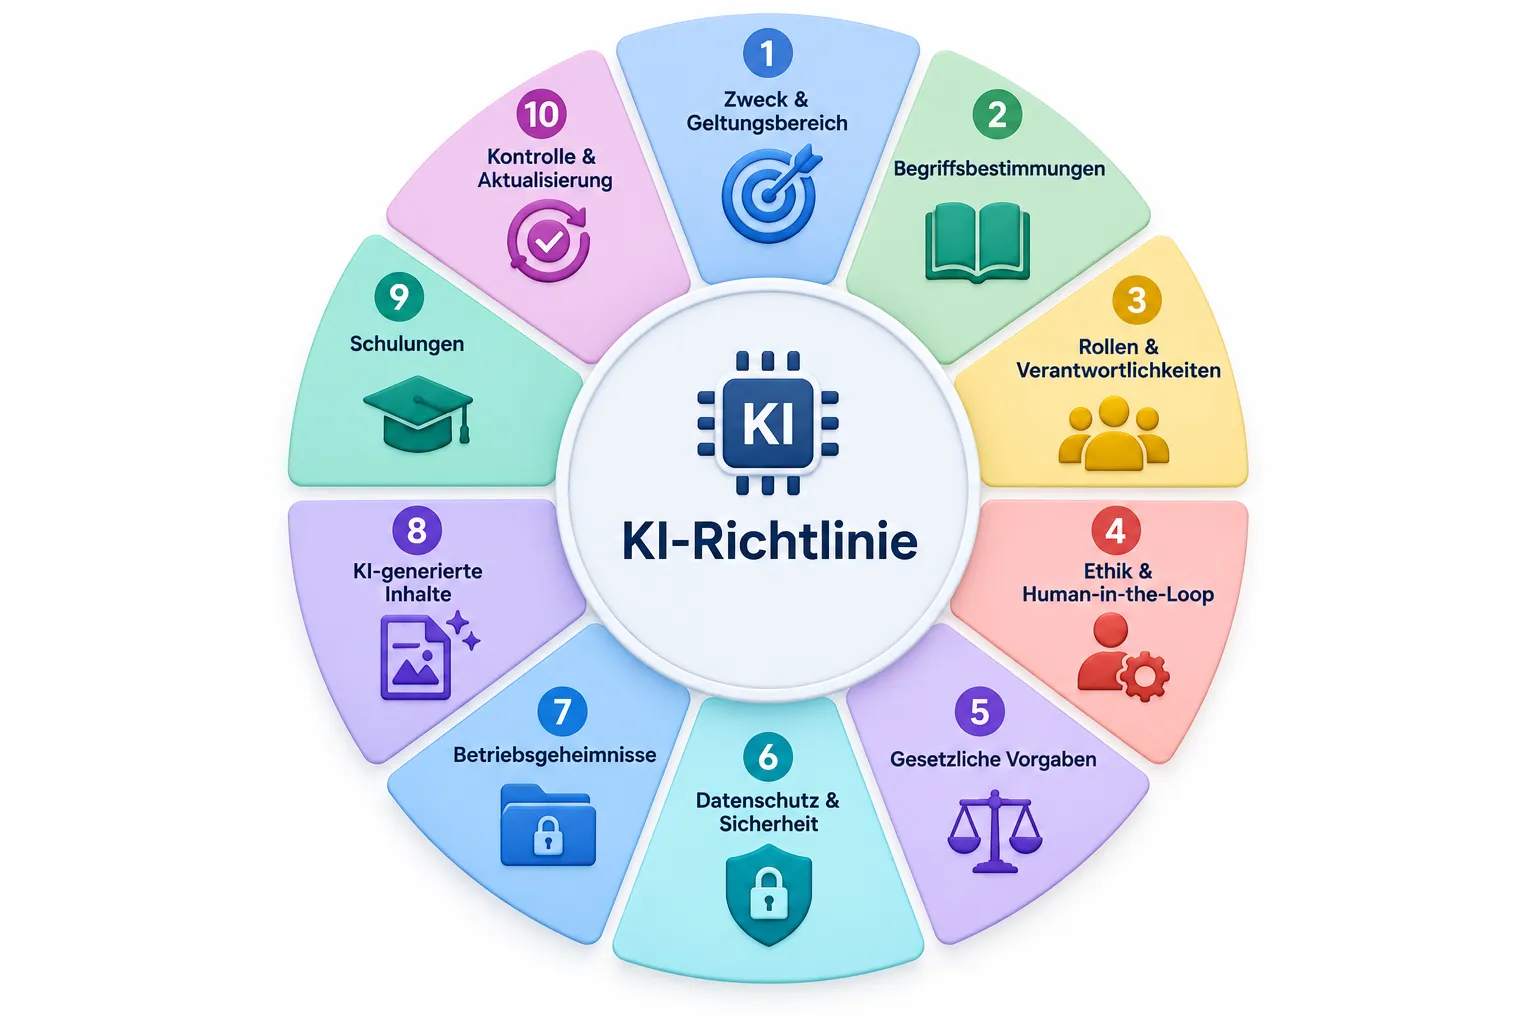
Eine gute KI-Richtlinie deckt mindestens zehn Themenbereiche ab, von Zuständigkeiten über Datenschutz bis Kontrolle. Fehlt einer dieser Bausteine, entstehen häufig Lücken, die im Ernstfall teuer werden können.
Als schnelle Checkliste für den Einstieg:
Zweck und Geltungsbereich klar benennen
Begriffe wie „KI-System“ und „Hochrisiko“ definieren
Rollen und Zuständigkeiten festlegen
Ethische Grundsätze und menschliche Aufsicht verankern
Bezug zu EU AI Act und DSGVO herstellen
Datenschutz- und Sicherheitsanforderungen konkretisieren
Umgang mit Betriebsgeheimnissen regeln
Kennzeichnungspflichten für KI-Inhalte festlegen
Schulungskonzept einplanen
Kontroll- und Update-Zyklen definieren
Die folgenden Abschnitte gehen auf jeden dieser Punkte einzeln ein.
10 zentrale Bestandteile einer KI-Richtlinie
Zweck und Geltungsbereich
Der erste Abschnitt sollte klar sagen, wofür die Richtlinie gilt und wen sie betrifft. Das schafft Orientierung von der ersten Zeile an.
Konkret gehört hier hinein: für welche KI-Systeme die Richtlinie gilt (interne Tools, externe Anbieter, generative KI), welche Abteilungen betroffen sind und ob Freelancer oder externe Dienstleister eingeschlossen sind.
Klare Begriffsbestimmungen
Nicht jeder im Team weiß, was „KI-System“ im rechtlichen Sinne bedeutet. Eine kurze Definitionsliste verhindert Missverständnisse und macht die Richtlinie auch für Laien verständlich.
Sinnvoll ist, Begriffe wie KI-System, Hochrisiko-KI, Anbieter, Betreiber und Human-in-the-Loop einfach zu erklären, am besten mit einem kurzen Praxisbeispiel je Begriff.
Rollen und Verantwortlichkeiten
Ohne klare Zuständigkeiten bleibt jede Richtlinie Papier. Dieser Abschnitt legt fest, wer neue KI-Tools freigibt, wer Risiken bewertet und wer bei Verstößen eingreift.
Ein einfaches RACI-Modell (wer ist verantwortlich, wer entscheidet, wer wird informiert) hilft dabei, Klarheit zu schaffen, selbst in Teams ohne Compliance-Erfahrung.
Ethische Grundsätze und Human-in-the-Loop
Der AI Act verlangt bei Hochrisiko-Systemen eine wirksame menschliche Aufsicht. Das bedeutet: Eine KI darf wichtige Entscheidungen nicht komplett autonom treffen, ein Mensch muss eingreifen können.
Die Richtlinie sollte festlegen, in welchen Fällen Menschen KI-Entscheidungen prüfen, korrigieren oder ablehnen können, etwa bei automatisierten Absagen im Bewerbungsprozess.
Einhaltung gesetzlicher Vorgaben
Dieser Abschnitt verweist auf relevante Gesetze wie den EU AI Act, die DSGVO und branchenspezifische Regelungen. Er zeigt auf, welche Pflichten sich direkt aus dem Gesetz ergeben und wie sie intern umgesetzt werden.
Praktisch hilfreich sind die Leitlinien der EU-Kommission zu Transparenzpflichten, die konkrete Beispiele liefern, wann Kennzeichnungspflichten für KI-Inhalte greifen.
Datenschutz und Datensicherheit
Viele KI-Anwendungen verarbeiten personenbezogene Daten, deswegen muss die Richtlinie klare Regeln für den Umgang damit enthalten. Das betrifft besonders Chatbots, KI-Assistenten und Analyse-Tools.
Wichtige Punkte: Welche Daten dürfen überhaupt in KI-Tools eingegeben werden, welche Anbieter sind datenschutzrechtlich geprüft, und wie lange werden Eingaben gespeichert.
Schutz von Betriebsgeheimnissen und Vertraulichkeit
Ein Klassiker aus der Praxis: Mitarbeitende geben interne Dokumente in öffentliche KI-Tools ein, ohne an vertrauliche Informationen zu denken. Genau das sollte die Richtlinie explizit verbieten oder einschränken.
Eine einfache Regel wie „Keine Kundendaten, Verträge oder internen Zahlen in öffentliche KI-Chatbots eingeben“ verhindert die meisten Probleme bereits.
Umgang mit KI-generierten Inhalten
Wer KI-generierte Texte, Bilder oder Videos veröffentlicht, muss diese unter Umständen kennzeichnen. Der AI Act sieht hierfür ab August 2026 konkrete Transparenzpflichten vor.
Die Richtlinie sollte festlegen, wann eine Kennzeichnung nötig ist (z. B. bei Deepfakes oder synthetischen Medien) und wie sie im Unternehmen technisch umgesetzt wird.
Schulungen und Sensibilisierung
Eine Richtlinie, die keiner kennt, bringt nichts. Deshalb gehört ein Schulungskonzept fest in jede KI-Richtlinie, egal wie klein das Unternehmen ist.
Sinnvoll sind kurze, regelmäßige Formate: ein 30-minütiges Onboarding für neue Mitarbeitende, jährliche Auffrischungen und ein einfaches FAQ-Dokument für den Alltag.
Implementierung, Kontrolle und Aktualisierung
Der AI Act und die eigenen Geschäftsprozesse verändern sich, deswegen darf eine KI-Richtlinie kein starres Dokument sein. Ein fester Prüfzyklus, etwa jährlich oder bei neuen Gesetzesänderungen, gehört zwingend dazu.
Am besten legst du direkt fest, wer die Richtlinie überprüft, wie Änderungen kommuniziert werden und wo die aktuelle Version für alle einsehbar ist.
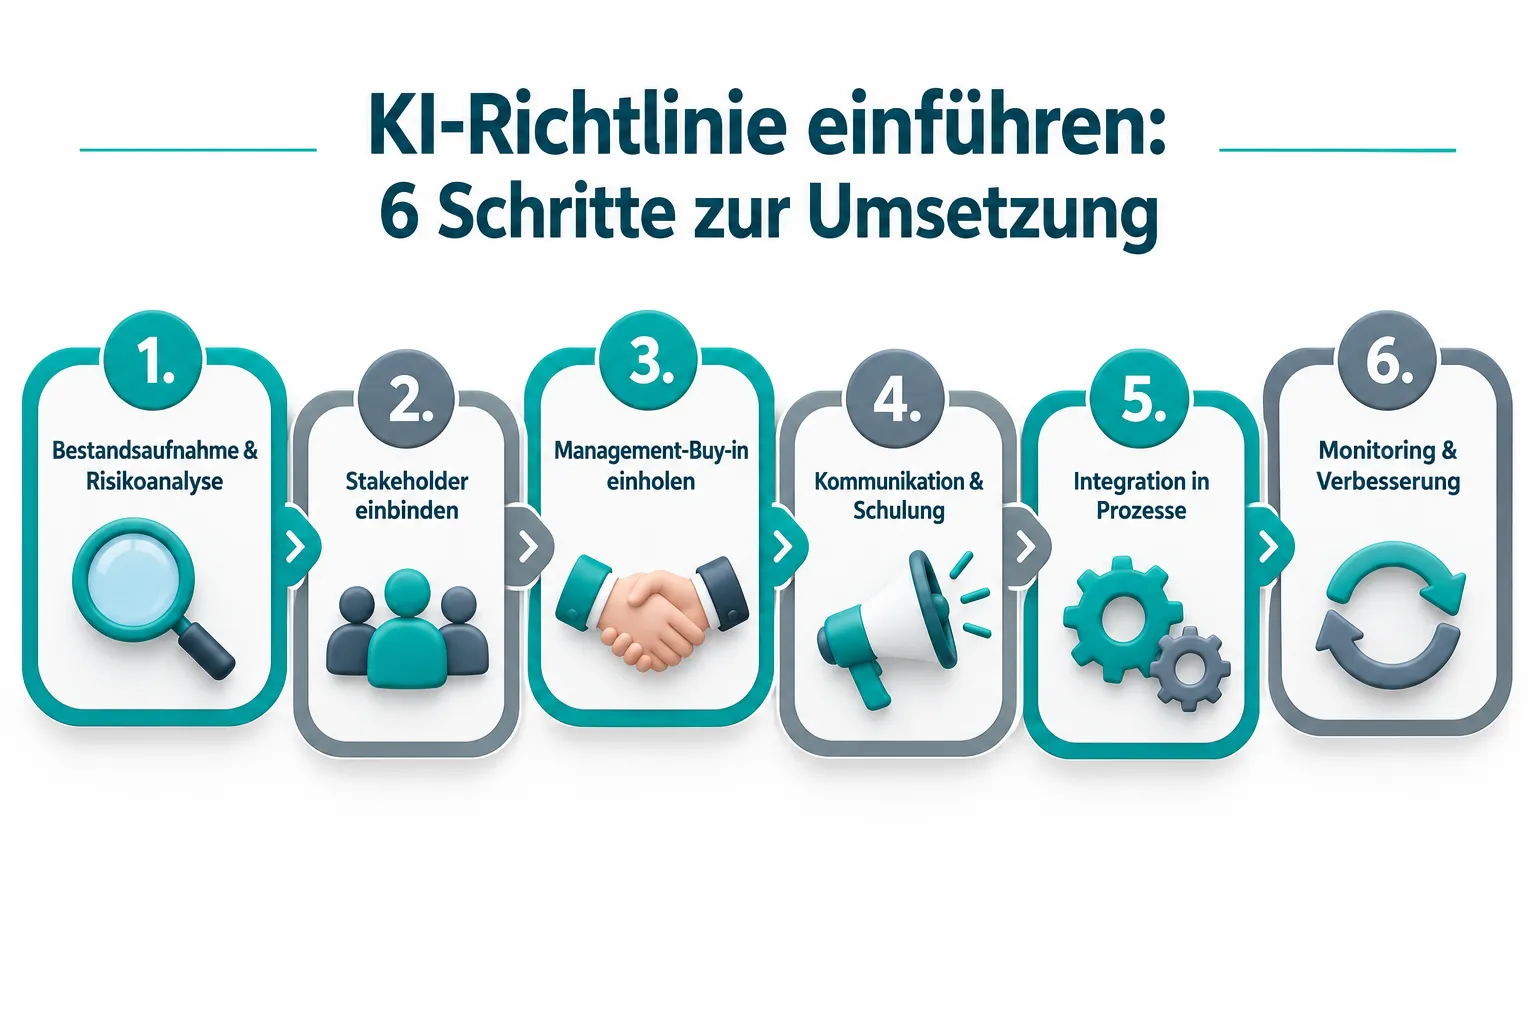
KI-Richtlinie einführen: 6 Schritte zur Umsetzung des EU AI Act
Die Einführung einer KI-Richtlinie funktioniert am besten in klar abgegrenzten Schritten, von der Bestandsaufnahme bis zur laufenden Kontrolle. Wer diesen Prozess einmal strukturiert durchläuft, hat danach ein System, das sich leicht pflegen lässt.
Bestandsaufnahme und Risikoanalyse
Zuerst muss klar sein, welche KI-Systeme überhaupt im Unternehmen im Einsatz sind. Das reicht von offiziell eingeführten Tools bis zu Anwendungen, die einzelne Mitarbeitende ohne Absprache nutzen.
Ein einfaches Inventar mit Spalten wie „Tool“, „Zweck“, „Datenarten“ und „Risikoeinschätzung“ reicht für den Anfang völlig aus.
Stakeholder einbinden und KI-Richtlinie entwickeln
Die Richtlinie sollte nicht am Schreibtisch einer einzelnen Person entstehen. IT, Personalabteilung, Betriebsrat (falls vorhanden) und Fachabteilungen sollten frühzeitig eingebunden werden.
Das erhöht nicht nur die Qualität der Richtlinie, sondern auch die Akzeptanz im Team später.
Management-Buy-in einholen
Ohne Rückhalt der Geschäftsführung bleibt jede Richtlinie zahnlos. Die Führungsebene sollte die Richtlinie formal verabschieden und aktiv kommunizieren, dass sie für alle gilt, auch für sich selbst.
Kommunikation und Schulung
Eine neue Richtlinie braucht eine klare Ankündigung, keine stille E-Mail im Anhang. Ein kurzes Kickoff-Meeting oder eine Info-Session erklärt, warum die Regeln wichtig sind und was sich konkret ändert.
Integration in Unternehmensprozesse
Die Richtlinie muss in bestehende Abläufe eingebaut werden, etwa in den Onboarding-Prozess neuer Mitarbeitender oder in die Einkaufsprozesse bei neuer Software. Nur so wird sie gelebter Alltag statt Schubladenpapier.
Monitoring und kontinuierliche Verbesserung
Zum Schluss braucht es ein System, das prüft, ob die Richtlinie eingehalten wird und wo Nachbesserung nötig ist. Regelmäßige kurze Audits, zum Beispiel halbjährlich, reichen für die meisten kleinen und mittleren Unternehmen aus.
Welche Dokumentation ist für die KI-Richtlinie Pflicht?
Für Hochrisiko-KI-Systeme verlangt der AI Act eine technische Dokumentation, die Zweck, Funktionsweise, Daten und Risikobewertung des Systems beschreibt. Für weniger riskante Anwendungen reichen schlankere Nachweise.
Zur Pflichtdokumentation zählen typischerweise:
Ein Inventar aller genutzten KI-Systeme (KI-Register)
Risikoklassifizierung je System
Nachweise zur Datenqualität und Trainingsdaten (bei Anbietern)
Protokolle zur menschlichen Aufsicht
Schulungsnachweise der Mitarbeitenden
Freigabeentscheidungen und deren Begründung
Die Ressourcen im AI Act Service Desk der EU-Kommission bieten konkrete Vorlagen und Checklisten, die Unternehmen bei der Dokumentation unterstützen. Ein Excel-Register reicht für den Einstieg oft aus, wird aber mit steigender Anzahl von KI-Systemen schnell unübersichtlich.
Was kostet die Einführung einer KI-Richtlinie?
Die Kosten hängen stark von Unternehmensgröße und Komplexität ab, reichen aber von kostenlos (bei Nutzung von Musterrichtlinien) bis zu mehreren tausend Euro bei individueller Rechtsberatung. Für kleine Unternehmen ist der Einstieg meist deutlich günstiger als viele erwarten.
Realistische Kostenrahmen:
Kostenlos bis 0 Euro: Nutzung von Musterrichtlinien der IHK oder GDD, angepasst durch die eigene Geschäftsführung
Wenige hundert Euro: Beratung durch externe Datenschutzberater für individuelle Anpassung
Ab 1.500 Euro: Anwaltliche Prüfung bei komplexeren Geschäftsmodellen oder Hochrisiko-Anwendungen
Software-gestützte Lösungen: laufende Kosten für Tools, die Dokumentation und Monitoring automatisieren
Ehrlich gesagt: Der größte Kostenfaktor ist meist nicht das Dokument selbst, sondern die Zeit für Bestandsaufnahme, Schulung und laufende Pflege. Wer das unterschätzt, wird später überrascht.
Welche Strafen drohen bei Nichteinhaltung?
Der EU AI Act sieht empfindliche Bußgelder vor, gestaffelt nach Schwere des Verstoßes. Bei verbotenen KI-Praktiken drohen bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Die Bußgeldstufen im Überblick laut offizieller AI Act Dokumentation:
Bis zu 35 Millionen Euro oder 7 % Jahresumsatz bei verbotenen KI-Praktiken
Bis zu 15 Millionen Euro oder 3 % Jahresumsatz bei Verstößen gegen Pflichten für Hochrisiko-Systeme oder Anbieter
Bis zu 7,5 Millionen Euro oder 1 % Jahresumsatz bei falschen Angaben gegenüber Behörden
Für KMU und Startups gelten teilweise abgemilderte Bußgeldobergrenzen, die sich am jeweils niedrigeren Wert orientieren. Das ändert aber nichts daran, dass sich eine gut dokumentierte KI-Richtlinie im Streitfall auszahlt, weil sie zeigt, dass das Unternehmen sich ernsthaft bemüht hat.
Häufige Fehler bei der KI-Richtlinie vermeiden
Der häufigste Fehler ist, die Richtlinie einmal zu schreiben und danach nie wieder anzufassen. KI-Tools und Rechtslage verändern sich schnell, eine veraltete Richtlinie hilft im Ernstfall wenig.
Weitere typische Stolperfallen:
Zu abstrakt formuliert: Wenn Mitarbeitende die Regeln nicht auf ihren Arbeitsalltag übertragen können, werden sie ignoriert.
Keine Schulung: Eine Richtlinie ohne Erklärung bleibt totes Papier.
Fehlende Zuständigkeit: Niemand fühlt sich verantwortlich, also passiert nichts.
Nur Copy-Paste einer Vorlage: Musterrichtlinien sind ein guter Start, brauchen aber Anpassung an die eigene Firma.
Datenschutz und KI-Richtlinie getrennt gedacht: Beide Themen überlappen sich stark und sollten aufeinander abgestimmt sein.
Ein Beispiel aus der Praxis: Ein mittelständischer Onlineshop führte 2025 eine KI-Richtlinie ein, verzichtete aber auf Schulungen. Ergebnis: Mitarbeitende gaben weiterhin Kundendaten in öffentliche Chat-Tools ein, weil sie die Regel schlicht nicht kannten. Das zeigt: Ohne Kommunikation bringt selbst die beste Richtlinie wenig.
Gibt es Alternativen? Tools und Vorlagen für die KI-Richtlinie
Ja, es gibt mehrere Wege zur KI-Richtlinie, von kostenlosen Vorlagen bis zu spezialisierter Software für laufendes Compliance-Management. Welche Lösung passt, hängt von Unternehmensgröße und Anzahl der genutzten KI-Systeme ab.
Die gängigsten Optionen:
Kostenlose Musterrichtlinien: Die IHK Muster-KI-Richtlinie und die GDD-Musterrichtlinie eignen sich gut als Ausgangspunkt.
Praxisleitfäden mit Vorlagen: Der Leitfaden des Digitalzentrums Berlin bietet Schritt-für-Schritt-Hilfe speziell für kleine und mittlere Unternehmen.
Externe Beratung: Anwaltskanzleien und Datenschutzberater passen bestehende Vorlagen individuell an.
Compliance-Software: Spezialisierte Plattformen unterstützen bei Risikoklassifizierung, Dokumentation und Monitoring über mehrere KI-Systeme hinweg.
Wähle eine Musterrichtlinie, wenn du wenige KI-Systeme im Einsatz hast und die Zeit für individuelle Anpassung investieren kannst. Setze auf Software oder externe Beratung, wenn viele KI-Systeme, mehrere Standorte oder komplexe Organisationsstrukturen im Spiel sind.
KI-Richtlinie umsetzen: So erfüllen Sie den EU AI Act rechtssicher
Rechtssichere Umsetzung heißt nicht Perfektion vom ersten Tag an, sondern ein nachvollziehbarer, dokumentierter Prozess. Wer zeigen kann, dass er sich strukturiert mit den Anforderungen auseinandergesetzt hat, steht im Zweifel deutlich besser da als Unternehmen ohne jede Richtlinie.
Die wichtigsten Erfolgsfaktoren zusammengefasst:
Richtlinie an die tatsächlichen KI-Anwendungen im Betrieb anpassen, nicht nur eine Vorlage kopieren
Verantwortlichkeiten klar benennen, auch in kleinen Teams
Schulungen fest einplanen, mindestens einmal jährlich
Dokumentation laufend pflegen, nicht erst bei einer Prüfung
Richtlinie regelmäßig aktualisieren, spätestens bei neuen gesetzlichen Fristen
Das war’s im Grunde. Eine KI-Richtlinie ist kein einmaliges Projekt, sondern ein lebendes Dokument, das mit dem Unternehmen und der Rechtslage mitwächst.
FAQ zur KI-Richtlinie im Unternehmen
Was ist eine KI-Richtlinie?
Eine KI-Richtlinie ist ein internes Regelwerk, das den Einsatz von KI-Systemen im Unternehmen strukturiert und die Anforderungen des EU AI Act praktisch umsetzt.
Was sollte eine KI-Richtlinie enthalten?
Mindestens Zweck und Geltungsbereich, Rollen und Verantwortlichkeiten, Risikoklassifizierung, Datenschutzanforderungen, Schulungskonzept und einen Kontrollzyklus.
Wer ist für die KI-Richtlinie im Unternehmen verantwortlich?
Formal die Geschäftsführung, operativ oft ein KI-Verantwortlicher oder der Datenschutzbeauftragte, unterstützt durch IT und Fachabteilungen.
Wie unterscheidet sich eine KI-Richtlinie von einer Datenschutzrichtlinie?
Die KI-Richtlinie regelt den Einsatz von KI-Systemen auf Basis des AI Act, die Datenschutzrichtlinie regelt die Verarbeitung personenbezogener Daten auf Basis der DSGVO. Beide ergänzen sich, sind aber rechtlich getrennt.
Wann tritt der AI Act in Deutschland in Kraft?
Die Verordnung gilt EU-weit direkt seit dem 1. August 2024, gestaffelt mit weiteren Pflichten bis 2027, unter anderem Hochrisiko-Pflichten ab August 2026.
Wie kann ein Unternehmen sicherstellen, dass KI-Systeme der KI-VO entsprechen?
Durch eine Bestandsaufnahme aller KI-Systeme, Risikoklassifizierung, eine dokumentierte KI-Richtlinie, regelmäßige Schulungen und laufendes Monitoring.
Brauchen kleine Unternehmen wirklich eine KI-Richtlinie?
Ja. Auch kleine Firmen, Vereine und Freiberufler unterliegen dem AI Act, sobald sie KI-Systeme nutzen. Eine kurze, klare Richtlinie reicht meist völlig aus.
Was passiert bei Verstößen gegen den AI Act?
Es drohen Bußgelder, gestaffelt nach Schwere des Verstoßes, bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes bei verbotenen Praktiken.
References
European Union: Guidelines on transparency obligations for providers and deployers of AI systems
IHK Schwaben: Künstliche Intelligenz im Betrieb erfolgreich und sicher einsetzen
IHK Köln: Künstliche Intelligenz, Regelungen der KI-Verordnung
GDD: GDD-Musterrichtlinie, Betriebliche Richtlinie zum Einsatz von Künstlicher Intelligenz
Kanzlei Wulf: KI-Richtlinie im Unternehmen 2026, Arbeitgeber handeln
CLIENT PROFIL KI-THOMAS